エンタープライズAIエージェント運用基盤
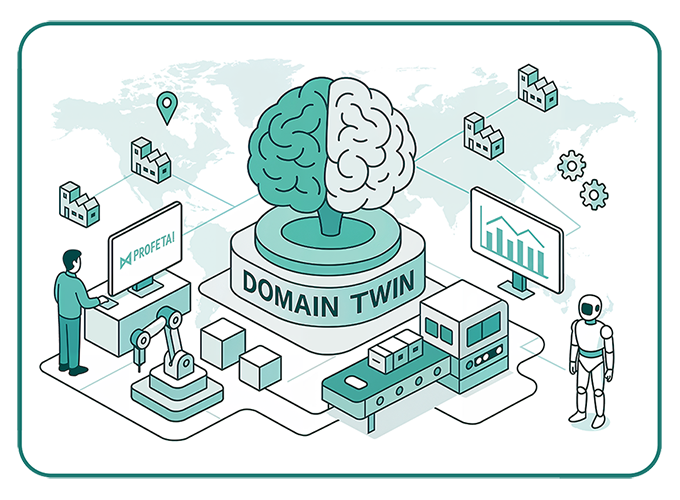
Domain Twin™
企業の専門知を、予測し、実行できるAIへ。
製造現場の専門知識、企業データ、ML予測、Agentic AIを一つの運用基盤に統合。AIが課題を理解するだけでなく、統制されたワークフローの中で次のアクションまで進める状態をつくります。
専門知を企業に残し、知識を使い続けられる状態へ。
Domain Twinが必要な理由
企業AIに必要なのは、ツールではなく業務文脈です。
モデルやAgent、ナレッジベースは短期間で構築できます。難しいのは、それらに企業固有の状況を理解させ、正しい根拠を参照させ、責任範囲を越えずに継続運用することです。
専門知が分散している
工程条件、設備ノウハウ、異常時の判断が、人・文書・個別システムに分散し、うまくいったやり方を横展開しにくい。
予測が業務フローにつながらない
MLで予測結果を出せても、それが現場の意思決定、後続対応、継続改善までつながるとは限りません。
Agentの権限境界が曖昧
データ権限、ツール利用、システムへの書き戻し範囲、責任者が不明確なままでは、Agentを業務運用に組み込めません。
プラットフォーム機能
予測の根拠から、統制されたアクションまで。
企業に必要なのは、モデルやAgentを増やすことではありません。現場データを検証可能な判断に変え、明確な権限のもとで業務フローに接続し、結果を次の改善へつなげられるAI基盤です。
ML Intelligence
工程、設備、品質、業務データから予測・最適化・異常検知モデルを構築し、データ条件、モデルバージョン、説明根拠を保持します。
Agentic AI
企業知識、ML出力、Skills、Workflowsを役割別のAI Staffとして組み合わせ、ロール権限に応じてツールを連携し、複数ステップの業務を進めます。
Security & Governance
データ、モデル、Agent、Skillsからシステムへの書き戻しまで、すべてのアクセスとアクションをポリシー、権限、責任者、監査ログで管理します。
仕組み
一つの意思決定フローで、製造ノウハウ、ML、Agentをつなぐ。
MLは予測と最適化、Agentic AIは状況理解、連携、実行を担います。役割を分けることで、生成コンテンツと検証可能なモデル出力を明確に区別できます。
運用ビュー
AIの判断根拠と実行条件を、運用側から確認できる状態に。
データ、モデル、ドメイン知識、ガバナンス条件を一つの意思決定文脈にまとめ、企業が実際に確認したいポイントをビューごとに可視化します。
予測には、後から確認できる根拠が必要です。
必要なのは、単なるリスク判定ではありません。データ条件、モデルバージョン、専門家ルールがどのように判断につながったかを確認できることが重要です。
- 01現場文脈を取得設備信号と工程条件を一つのユースケース定義にまとめます。
- 02モデル判断を生成モデルが異常リスクを検知し、説明可能な影響因子を返します。
- 03検証根拠を保持データ範囲、モデルバージョン、利用制約を追跡可能な状態で保持します。
モデルは承認されたデータ範囲内でのみ動作します。高リスクの判断は、ロール権限と人によるレビューを経て次の業務フローに進みます。
エンタープライズアーキテクチャ
企業の文脈、AI能力、既存システムを一つのアーキテクチャに。
Domain Twin は、ERP、MES、PLM、OTを置き換えるものではありません。データ、知識、予測、ワークフローをつなぎ、企業の管理境界の中でAIを構築・利用・監視・改善できる運用層を提供します。
企業固有のデータ、製造条件、専門家ルールから、AIが判断に必要とする現場の文脈を定義します。
既存の企業システム、工場現場、ナレッジソースを接続します。ERP、MES、PLM、OTを置き換える必要はありません。
一つの運用層で、予測には根拠を、Agentには権限境界を持たせます。利用履歴とアクションは、後から確認できる状態で残ります。
検証済みの判断を、日常のコラボレーション、役割別タスク、システム横断ワークフローへ展開します。AIを単独のチャット画面に閉じ込めません。
設計段階から組み込むセキュリティとガバナンス
AIのアクセス、判断、アクションすべてに明確な境界を。
ガバナンスで明確にするのは、「AIが何を見られるか」「何を実行できるか」「問題が起きたときに追跡できるか」の3点です。Zero TrustはIDとリソースアクセスを、AI Governanceはデータ、モデル、Agent、業務フローのライフサイクルを管理します。
CONTROL
Agentが検索・提案・実行・書き戻しできる範囲を定義します。高リスクのアクションは、ポリシーに基づき人による承認を必須化できます。
GOVERN
データ、モデル、Agent、Skills、権限、バージョンごとに責任者とライフサイクルを定義し、継続的に監視します。
AUDIT
入力、参照根拠、モデルバージョン、ツール利用、承認フロー、実行結果を記録し、責任の所在と改善履歴を追跡できる状態にします。
Zero Trustの原則
ネットワーク上の場所やログイン済みであることを理由に信頼しません。リソースへのアクセスごとに、ID、状況、ポリシーに基づいて明示的に検証・認可します。
SEMI E187との対応
半導体製造装置の接続環境では、OSサポート、ネットワークセキュリティ、エンドポイント保護、セキュリティ監視などの装置セキュリティ基準と対応づけられます。
ここで示すのはガバナンス/セキュリティの設計方針であり、製品またはお客様環境がSEMI E187への適合検証・認証を取得済みであることを示すものではありません。
ビジネスへの効果
専門知を再利用・横展開できる資産に変え、現場が変わっても安定運用へ。
企業が本当にスケールさせるべきなのは、Agentの数ではありません。検証済みの判断方法、モデル、ワークフロー、ガバナンスルールです。
専門知をどの拠点でも再現
- 重要な製造ノウハウを蓄積し、人材異動や退職による知識断絶を抑える
- モデル、SOP、判断プロセスを工場・部門をまたいで再利用する
- データ、バージョン、ガバナンスを統一し、意思決定の品質を維持する
現場に合わせながら、統制を維持
- 生産ライン、設備、言語、運用条件に合わせてドメインコンテキストを調整する
- 新工場や新チームが知識と判断能力を立ち上げるまでの時間を短縮する
- リスクと責任範囲に応じて、AIの提案・承認・実行方法を設定する
導入ステップ
検証可能な一つのユースケースから始め、ガバナンスを保ったまま展開する。
最初から大量のAgentをつくる必要はありません。まず一つのユースケースを本番環境に載せ、検証・統制できる運用方法を他の現場へ横展開します。
フェーズ1|定義・検証
完了条件:成果を検証でき、現場で使われること責任者が明確な製造課題から始めます。たとえば、設備異常予測、品質要因分析、SOPナレッジ検索などです。
- 最初に行うこと目標、ベースライン、利用可能なデータ、専門家ルール、利用者ロールを確認
- 検証方法実データで予測/業務フローの結果を検証し、人によるレビューと利用フィードバックを残す
- 完了時再利用できるユースケース定義、データ条件、モデル/ナレッジのバージョンを確立
業務別ユースケース
共通のプラットフォーム機能を、製造現場や業務ごとの具体的なワークフローへ。
3つのTwinは、新製品導入、設備技術支援、生産管理という3つの現場に対応します。検証性とガバナンスを備えた共通の運用方法で、それぞれの業務をつなぎます。
まずは、一つの実課題から
実際のユースケースを起点に、本番運用までの道筋を整理します。
改善したい予測、判断、業務フロー、ナレッジの断絶についてお聞かせください。ML、Agentic AI、ガバナンス基盤、または各Twinのどこから始めるべきか、一緒に整理します。