2026年、台湾のAI・サイバーセキュリティ規制の新たな動向: 企業が押さえるべきガバナンスガイド

文:楊建洲(James Yang)/プロフェトAI CEO特別アシスタント
ここ数年、企業がAIについて議論する際、最も注目されてきたのは「AIに何ができるのか」という問いでした。しかし、AIが単なる支援ツールからAIエージェントへと進化するにつれ、企業が考えるべきことは、導入による効果だけではなくなっています。AIが何を閲覧でき、何を利用でき、誰に代わって何を実行できるのか。そして、誤った動作や制御不能な状態が発生した際に、企業はそれを検知・制限し、責任の所在を明確にできるのか。こうした点が問われるようになっています。
だからこそ、2026年の台湾企業は、整備が進むAI・サイバーセキュリティ・個人情報保護のガバナンスを取り巻く制度や動向を改めて確認する必要があります。2025年、台湾では「資通安全管理法」が改正され、同年12月1日に施行されました。同年11月には「個人資料保護法」も改正されました。さらに、「人工智慧基本法」は2025年12月23日に立法院で三読を通過し、2026年1月14日に公布・施行されました。これら3つの法律は、それぞれ規制の目的が異なります。「資通安全管理法」は情報通信システムとサイバーセキュリティに重点を置き、「個人資料保護法」は個人データの収集・処理・利用・保護を対象としています。一方、「人工智慧基本法」は、台湾におけるAIの発展とガバナンスの基本原則を定めるものです。
企業が注目すべきなのは、単に「どのような法規制が新たに加わったのか」だけではありません。これらの法規制が、全体としてどのようなガバナンスの方向性を形づくっているのかを把握することも重要です。AIが企業の中核業務プロセスに入り始めると、サイバーセキュリティ・個人情報保護・AIは、もはや互いに独立した3つの課題ではなく、同じAI活用の場面で交わるようになっていきます。
個人情報保護・サイバーセキュリティ・AI:企業が直面する3つのガバナンス課題
この法規制の変化を理解するには、まず3つの法律がそれぞれ何を対象としているのかを区別する必要があります。
台湾の「資通安全管理法」が主に対象とするのは、情報とシステムをどのように保護するかという問題です。同法では、情報通信システムや情報に対する不正なアクセス・使用・制御・漏えい・破壊・改ざん・消去を防ぎ、情報の機密性・完全性・可用性を維持することを、サイバーセキュリティの目的としています。また、直接の規制対象は主に公務機関および特定の非公務機関であり、すべての一般企業に一律に適用されるわけではありません。
一方、台湾の「個人資料保護法」が扱うのは、別の側面です。企業が個人データを収集・処理・利用する際には、適法な根拠を確保するとともに、個人データが不適切な侵害を受けないよう、適切な安全管理措置を講じる必要があります。2025年の法改正では、個人データ保護を担当する専門機関の監督・検査権限や、個人データの安全管理体制がさらに強化されました。ただし、本稿の執筆時点では、今回の改正法の施行日はまだ公表されていません。
さらに、台湾の「人工智慧基本法」の制定によって、ガバナンスの課題はもう一歩先へと進みます。この法律の意義は、台湾におけるAIの研究開発と活用を推進するための基本的なガバナンス原則を定めた点にあります。同法第4条では、政府がAIを推進する際に従うべき7つの原則が定められており、人間の自律性・プライバシー保護とデータガバナンス・サイバーセキュリティと安全性・透明性と説明可能性・公平性と非差別・アカウンタビリティなどが含まれています。
この3つの法律を並べて見ると、明確な関係性が浮かび上がります。台湾の「資通安全管理法」は、特定の適用対象におけるサイバーセキュリティ管理を主に扱い、「個人資料保護法」は個人データの収集・処理・利用・保護を対象としています。そして「人工智慧基本法」は、台湾におけるAIの発展と活用に関する基本原則に加え、今後のリスクガバナンスに向けた制度的な方向性を示しています。この3つの法制度は、企業がAI活用を進めるうえで直面する異なる課題を示しています。

「資通安全管理法」の改正:サイバーセキュリティ対策はIT防御から継続的なガバナンスへ
台湾の「資通安全管理法」は2025年の法改正では、適用対象となる機関などに求められるサイバーセキュリティ管理の枠組みが見直されました。責任体制・維持計画・インシデントへの報告と対応・監査・委託先管理などを通じて、継続的な管理体制の整備が求められています。
つまり、企業や機関がサイバーセキュリティの課題に直面した際、本当に問われるのは「ファイアウォールがあるか」だけではなく、継続的に機能するサイバーセキュリティ・ガバナンスのプロセスを構築できているかということです。
このガバナンスの考え方は、サイバーセキュリティ・インシデントが発生した際に特に明確になります。現行の関連規定では、インシデントの原因分析とその後の改善も求められています。これは、サイバーセキュリティが単なる技術的な問題から、企業の事業運営とリスク管理の一部へと変わりつつあることを意味します。
AIエージェントが企業環境に入り始めると、この問題はさらに複雑になります。例えば、攻撃者がPrompt Injection(プロンプトインジェクション)によってAIエージェントの判断を操作し、本来のタスクから逸脱させるケースです。この場合、企業が対処すべきなのは、単に「AIが誤った動作をした」という問題だけではありません。「なぜAIエージェントにその権限が与えられているのか」「誰がその権限を付与したのか」「実際にどのデータにアクセスしたのか」「操作履歴が適切に記録・保存されているのか」、そして「企業は直ちにその動作を停止、または制限できるのか」といった点も問われます。
これらの課題は、従来のサイバーセキュリティ・ガバナンスと多くの共通点があります。ただし、これまで企業が主にユーザー・システム・データ・サービスを中心に管理してきたのに対し、今後は人に代わって業務を実行できるAIエージェントも管理対象に加わります。
外部サービスの利用拡大で広がる、サプライチェーンのセキュリティ責任
前回の記事でも取り上げたように、サプライチェーン管理は企業が改めて見直すべき重要な課題です。台湾の「資通安全管理法」では、適用対象が外部委託する情報通信システムの構築・運用保守や情報通信サービスについて、適切な委託先の選定・委託先による有効なサイバーセキュリティ管理体制の構築・書面契約への双方の権利義務や契約違反時の責任の明記など、明確な要件が定められています。その背景には、自社のネットワークやシステムの境界が、もはや自社のデータセンターや内部ネットワークだけにとどまらないという、現実的な状況があります。
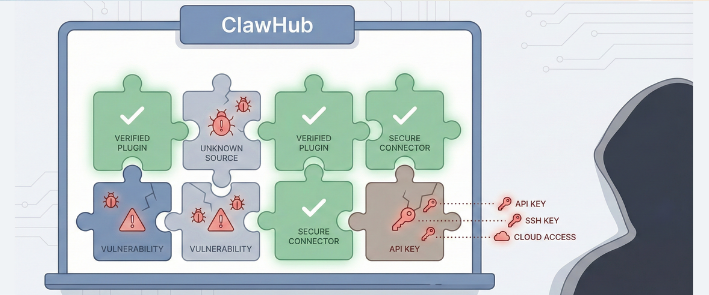
現在、企業はクラウドサービス・SaaS・システムインテグレーター・サードパーティAPI・各種AIモデルサービスなどを同時に利用している場合があります。AIエージェントを導入すると、一見シンプルなアプリケーションであっても、その背後では企業のナレッジベース・CRM・ERPなどのツールに接続し、新たなデジタル・サプライチェーンを形成する可能性があります。このとき企業が見直すべきなのは、「サプライヤーがサイバーセキュリティ認証を取得しているか」だけではありません。第三者がどのデータにアクセスできるのか・AIエージェントがどのツールを呼び出せるのか・APIトークンをどのように管理するのか・データがどのくらいの期間保存されるのか、そしてサイバーセキュリティ・インシデントが発生した際に、各当事者の責任をどのように分担するのかも確認する必要があります。
近年、注目を集めているSBOM(Software Bill of Materials:ソフトウェア部品表)も、この文脈で理解できます。SBOMは、ソフトウェア・サプライチェーンの透明性と管理能力を高めるための重要な実務ツールです。したがって、「資通安全管理法」が「ガバナンス上の要求」であるとすれば、SBOMは「ガバナンスを実践し、管理するためのツール」と位置づけることができます。ただし、同法がすべての企業に対してSBOMの作成を明文で義務づけていると表現するのは適切ではありません。
企業にとって、今後さらに重要になるのは、サプライチェーンのセキュリティを「可視化できること」「管理できること」「責任の所在を明確にできること」です。これは、ITの外部委託やAIサービスの導入について、調達部門やIT部門だけで判断するのではなく、サイバーセキュリティ・法務・データガバナンス・事業運営上のリスクを含め、関係部門が共同で評価する必要があることも意味しています。
「個人資料保護法」の改正:ポリシーの整備から実効性のあるデータ管理へ
台湾の「資通安全管理法」が企業に「システムは安全か」という問いを改めて考えさせるものだとすれば、「個人資料保護法」の改正は、「自社が保有する個人データを本当に管理できているのか」という問いを企業に投げかけています。2025年11月11日に公布された改正内容では、個人データ保護を担当する専門機関の監督・検査権限や、個人データの安全管理体制がさらに強化されました。また、非公務機関における個人データの安全管理・主管機関による監督・関連する管理体制についても、見直しと強化が図られています。
この変化は、AI導入において特に重要です。従来、企業では従業員がCRMを利用し、顧客データを管理するといった比較的把握しやすいデータフローが中心でした。しかし、AIを導入すると、従業員の指示を受けたAIエージェントが社内のナレッジベースを検索し、CRM APIを呼び出して顧客データを取得し、そのデータをAIモデルで処理して回答を生成するなど、データの流れが複雑化する可能性があります。
しかし、AIの導入後は、「従業員がAIエージェントに依頼を伝え、エージェントが企業のナレッジベースを検索し、CRM APIを呼び出してデータをAIモデルに送信して処理させ、最終的に回答を生成する」という流れになる可能性があります。データがより多くのシステム・モデル・ツールを経由するようになると、企業が確認すべきことは「データベースが暗号化されているか」だけではありません。「どのデータをAIに入力できるのか」「AIに入力してはならないデータは何か」「第三者のモデルサービス事業者は何を閲覧できるのか」「AIエージェントがデータを別のシステムに送信できるのか」、そして「こうした操作を追跡できるのか」といった点も問われます。
そのため、AIガバナンスとデータガバナンスを完全に切り離して考えることは困難ですAIを企業の中核業務に本格的に組み込むには、導入の初期段階からデータの分類・権限・利用目的・保存・転送・アクセス記録について検討する必要があります。AIの稼働開始後になってから、プライバシー保護の仕組みを追加するのでは遅いのです。
「人工智慧基本法」で示された、台湾のAIガバナンスの基本原則
この3つの法律の中で、2026年にAI業界が特に注目すべき新たな動きは、間違いなく「人工智慧基本法」です。同法は2026年1月14日に公布・施行されました。その目的には、人間中心のAI研究開発と産業の発展促進・安全なAI活用環境の構築・国民の基本的権利の保護・国際競争力の向上、そして技術の活用が社会倫理に沿うことの確保などが含まれています。
「人工智慧基本法」が重要なのは、台湾におけるAIの発展に共通のガバナンス原則を示した点にあります。同法第4条では、政府がAIの研究開発と活用を推進する際の原則として、人間の自律性・プライバシー保護とデータガバナンス・サイバーセキュリティと安全性・透明性と説明可能性・公平性と非差別・アカウンタビリティなどが定められています。このうち、人間の自律性に関する原則では、人間による監督を可能にすることが明記されています。プライバシー保護とデータガバナンスの原則では、データの最小化とデータ漏えいの防止が示されています。また、サイバーセキュリティと安全性の原則では、AIの研究開発と活用においてセキュリティ対策を講じ、システムの堅牢性と安全性を確保することが求められています。さらに、アカウンタビリティの原則では、適切な内部ガバナンスと対外的な社会的責任を果たすことが求められています。
さらに注目すべきなのは、台湾のデジタル発展部が2026年7月7日に「人工智慧風險分類框架(AIリスク分類フレームワーク)」を策定したことです。これは、政府および各産業の所管官庁がAIリスクを特定・評価・対応する際や、今後リスク管理規範を整備する際の参考となるものです。企業にとっては、こうした共通原則を踏まえながら、今後整備される政策やガイドライン、各産業の規制動向を注視し、自社のAI活用に伴うリスクを具体的に評価していくことが重要です。
AIエージェントを導入する企業が増える今、この方向性を理解しておくことは特に重要です。AIの自律性が高まるほど、企業にはそれに応じてガバナンス能力を高めていくことが求められます。
AIエージェントが企業に導入されると、3つの法律が同じ利用場面で交わる
ある企業がカスタマーサービス向けのAIエージェントを導入したとします。このエージェントは、CRM内の顧客情報を読み取り、企業のナレッジベースを検索し、注文状況を確認できるほか、APIを通じて一部のサービス業務を実行することもできます。製品の観点から見れば、これはカスタマーサービスの効率を高めるAI活用です。しかし、ガバナンスの観点から見ると、同時に3つの層の課題が関係してきます。
まず、その企業が台湾の「資通安全管理法」の適用対象である場合、AIエージェントに関わるアカウント・権限・システムアクセス・インシデント監視・委託先管理などが、サイバーセキュリティ管理要件の対象となる可能性があります。次に、「個人資料保護法」に関わる課題として、CRM内の顧客データをこのような形で処理してよいのか・データが適切に保護されているか・他のサービスへ送信されていないか、といった点が挙げられます。最後に、「人工智慧基本法」は、データガバナンスの実践・サイバーセキュリティ対策の整備・責任の明確化といった、より具体的なガバナンスの方向性を示しています。
企業ガバナンスの観点から見ると、これら3つの法律に関わる課題は、システムセキュリティ・データガバナンス・AIガバナンスという、相互に交わる3つの層として捉えることができます。AIエージェントが企業の中核業務プロセスに入り始めるのであれば、成熟した対応とは、AIのアーキテクチャを設計する段階から、これらのリスクを一体的に考慮することです。

自社のAIガバナンスを点検する8つの質問
法規制とAI技術が急速に変化する中、企業は最初から非常に複雑なガバナンス・フレームワークを構築する必要はありません。より現実的な方法は、まず以下の基本的な質問から現状を確認することです。
第一に、どの規範が適用されるのか?
どれが法的義務で、どれが主管機関のガイドライン・業界標準・企業独自の管理要件に該当するのでしょうか。
第二に、重要な資産は何か?
企業が特に保護すべき中核資産となるデータやシステムは何でしょうか。
第三に、誰がアクセスできるのか?
従業員のアカウントに加え、どのAIエージェントがこれらの資産にアクセスできるのでしょうか。
第四に、AIエージェントは何ができるのか?
各AIエージェントは、どのデータや機能を読み取り・変更・実行できるのでしょうか。
第五に、データはどこへ流れるのか?
企業が利用するLLM・クラウド・SaaS・APIサービスは、どのデータにアクセスできるのでしょうか。
第六に、AIエージェントの行動を可視化できるのか?
AIエージェントがどのデータを使用し、どのツールを呼び出し、どのような操作を実行したのかを追跡できるでしょうか。
第七に、速やかに停止できるのか?
AIエージェントに異常が発生した際、企業は直ちにその動作を制限し、または権限を取り消すことができるでしょうか。
第八に、経営層はリスクを把握しているのか?
これらのAIリスクは企業ガバナンスに組み込まれているでしょうか。それとも、IT部門の技術文書にとどまっているのでしょうか。
この8つの質問を通じて確認すべきなのは、企業がAIの行動を本当に可視化し・制御し・追跡できるかどうかです。答えが「いいえ」であれば、AIの導入自体に成功していたとしても、企業がAIを中核業務プロセスへ大規模に展開する準備が整っているとは言えません。
コンプライアンスを超えて、信頼できるAI運用体制の構築へ。
法規制の価値は、企業が処罰を回避できるようにすることだけではありません。より重要なのは、これまで見過ごされていた可能性のある事業運営上のリスクを、企業が改めて見直すきっかけとなることです。
企業がクラウド・API・AIモデル・AIエージェントに依存するようになると、データ・システム・サプライヤー・人の関係はますます複雑になります。特に製造業では、AIエージェントが将来的に製造現場のさまざまな業務プロセスに入り込む可能性があります。こうした場面では、多くの場合、大量のエンジニアリングデータ・設備情報・現場のノウハウを扱います。AIが提案にとどまらず、実際の業務を実行するようになれば、企業はデータガバナンス・権限・業務プロセス・サイバーセキュリティ・人間による監督についても考慮する必要があります。
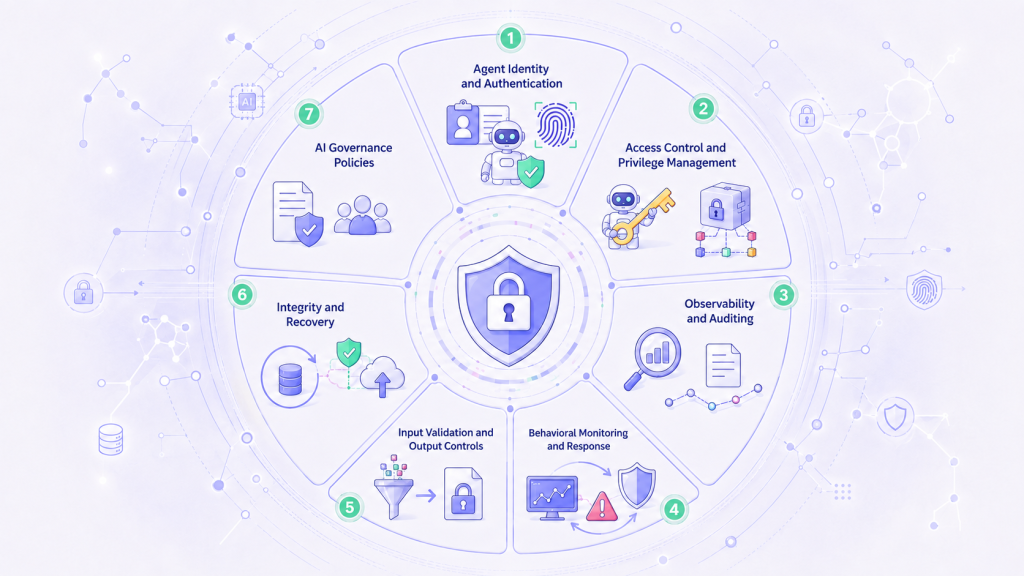
そのため、AIガバナンスはAIアーキテクチャの設計段階から、企業の事業運営能力の一部として組み込むべきです。企業に必要なのは、AIの構築・権限設定・データアクセス・ツールの利用・実行状況の監視から、インシデント対応・ライフサイクル管理に至るまで、一貫した仕組みを整備することです。
AIを導入する段階から、信頼できる運用を実現する段階へ
2026年、企業がAIに投げかける問いは変わりつつあります。これまで重視されてきたのは「AIで業務効率を高められるか」という問いでした。しかし今後は、「AIを自社の中核業務に安全に組み込み、継続的に管理できるか」が重要になります。
台湾の「資通安全管理法」が定めるサイバーセキュリティ管理や委託先管理、「個人資料保護法」における個人データの保護、そして「人工智慧基本法」が示す人間の自律性・データガバナンス・サイバーセキュリティ・透明性・アカウンタビリティの原則。これらの動向から見えてくるのは、サイバーセキュリティ・個人データ保護・AIガバナンスを相互に関連づけて考える必要性です。
企業が本当に取り組むべきなのは、コンプライアンスのチェックリストを増やすことだけではありません。AIの権限やデータアクセスを適切に管理し、その行動を監視・追跡できる運用体制を整えることです。AIが単なる支援ツールから、業務プロセスの中で自律的に判断・実行する存在へと変わるにつれ、企業にはモデルの性能だけでなく、それを適切に管理するガバナンス能力も求められます。
コンプライアンスは、AI活用のゴールではありません。AIを安全かつ継続的に活用するための出発点です。
2026年、台湾のAI・サイバーセキュリティ規制の新たな動向: 企業が押さえるべきガバナンスガイド 続きを読む »